HANDS-ON 01 / COMPUTE
EC2インスタンスを起動して
接続してみよう!
AWSマネジメントコンソールからAmazon Linux 2023の仮想サーバーを1台起動し、作成したキーペアを使ってWindows PowerShellからSSH接続します。画面を見ながら、EC2が実際に起動したことを確認しましょう。
最初に確認:料金と秘密鍵の取り扱い
EC2は利用時間に応じて料金が発生する可能性があります。無料利用枠の対象でも、アカウントの状態・リージョン・関連リソースによって請求される場合があります。作業が終わったら、最後の「片付け」まで必ず実施してください。
今回作成する cp-handson-key.pem は秘密鍵です。接続に必要なファイルなので、他人に渡したり、GitHubなどへ公開したりしないでください。紛失した秘密鍵はAWSから再ダウンロードできません。
画面は2026年9月10日現在のAWSコンソールで撮影しています。 AWSコンソールは更新によって表示が変わることがありますが、項目名と考え方を手がかりに進めてください。
このハンズオンでできるようになること
AMIを選び、OSを含む起動テンプレートからEC2を作成できる。
インスタンスタイプとストレージ容量を確認し、料金と性能の関係を説明できる。
キーペアとセキュリティグループを使ってSSH接続できる。
Windowsの標準PowerShellから、Linuxのコマンドを実行できる。
作業の流れ
次の順番で進めます。受験者向けに、各操作のあとに「なぜ必要か」も説明しています。
画像の見方:赤枠がクリック・入力・確認する場所です。左右に画像が並ぶ場合は、左が遷移前、右が遷移後です。
- 準備を確認するリージョンとWindows環境
- キーペアを作成する秘密鍵を安全に保存
- EC2を起動するAMI・タイプ・ネットワークを設定
- 起動状態を確認する実行中と2/2ステータスチェック
- PowerShellからSSH接続するec2-userでLinuxへログイン
- コマンドを実行して確認するEC2上でLinuxコマンドを実行
- 作業後に片付ける不要なEC2を終了
GET READY
1. 起動前に、リージョンと接続方法を確認する
このハンズオンでは、AWSコンソールのリージョンを米国東部(バージニア北部) / us-east-1にそろえます。リージョンが違うと、表示されるAMIやリソースが変わります。
作業前チェック
- AWSコンソールに、ハンズオン用のIAMユーザーでログインしている。
- 画面右上のリージョンが「米国(バージニア北部)」になっている。
- Windows 10またはWindows 11のPowerShellを開ける。
- EC2を終了する権限がある。終了できない場合は、管理者に依頼する。
赤枠のリージョン表示が「米国(バージニア北部)」になっていることを確認します。
今回の接続方法:ローカル端末へ新しいソフトをインストールせず、Windowsに標準搭載されているOpenSSHクライアントをPowerShellから使います。CloudShellへ秘密鍵をアップロードする方法もありますが、秘密鍵をAWS上へ置く手順が増えるため、今回はPowerShellを主ルートにします。
CREATE A KEY PAIR
2. SSH接続用のキーペアを作成する
キーペアは、EC2へSSH接続するときの本人確認に使います。AWSへ登録される公開鍵と、受講者が保管する秘密鍵の組み合わせです。秘密鍵は作成時に一度だけダウンロードできます。
2-1. キーペアの作成画面を開く
- EC2の左メニューで「ネットワーク&セキュリティ」→「キーペア」を選びます。
- 「キーペアを作成」を選びます。
- 「名前」に
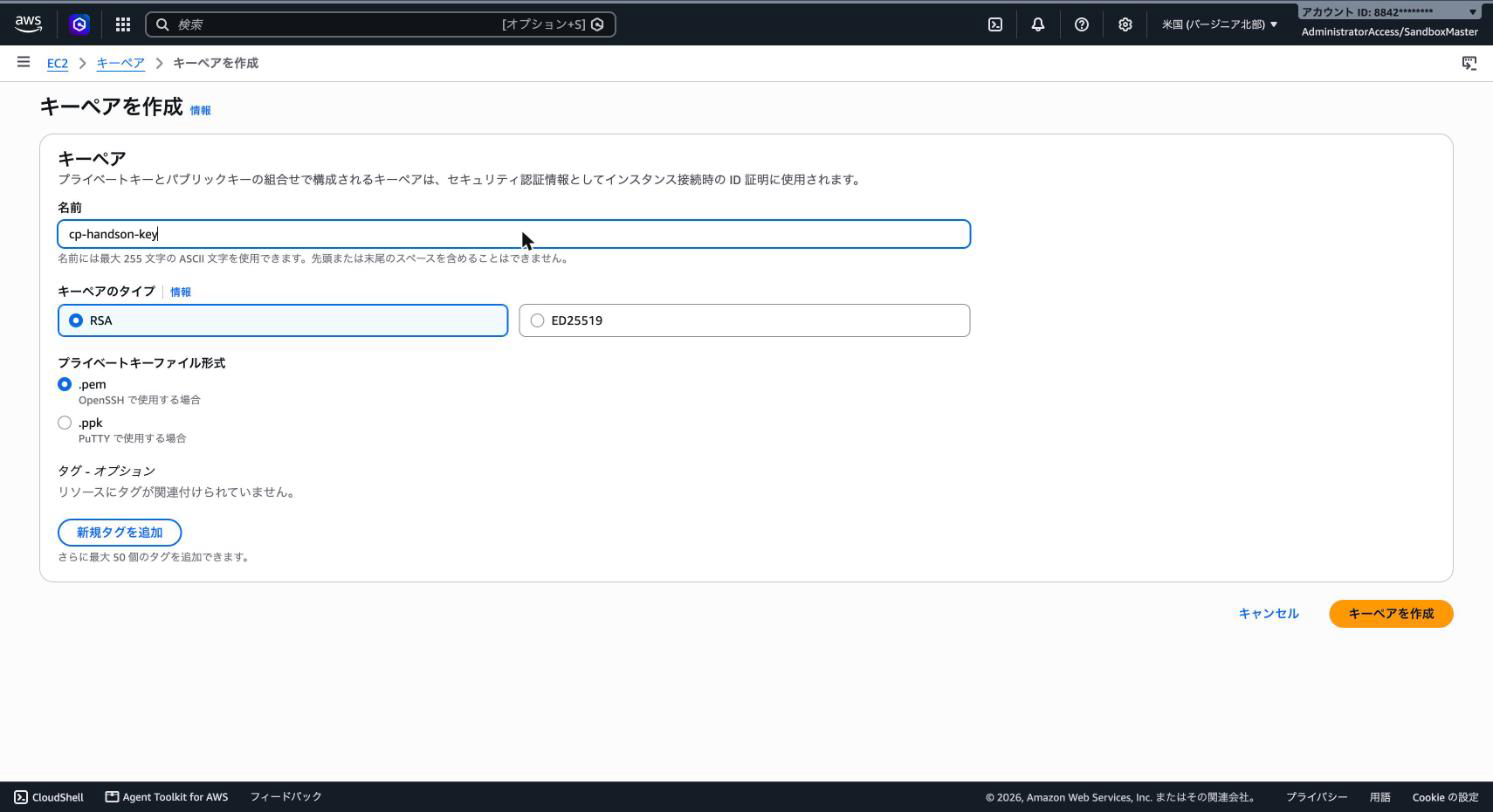
cp-handson-keyと入力します。 - キーペアのタイプはRSAのままにします。
- プライベートキーファイル形式は.pemのままにします。OpenSSHで使う形式です。
遷移前:キーペア一覧
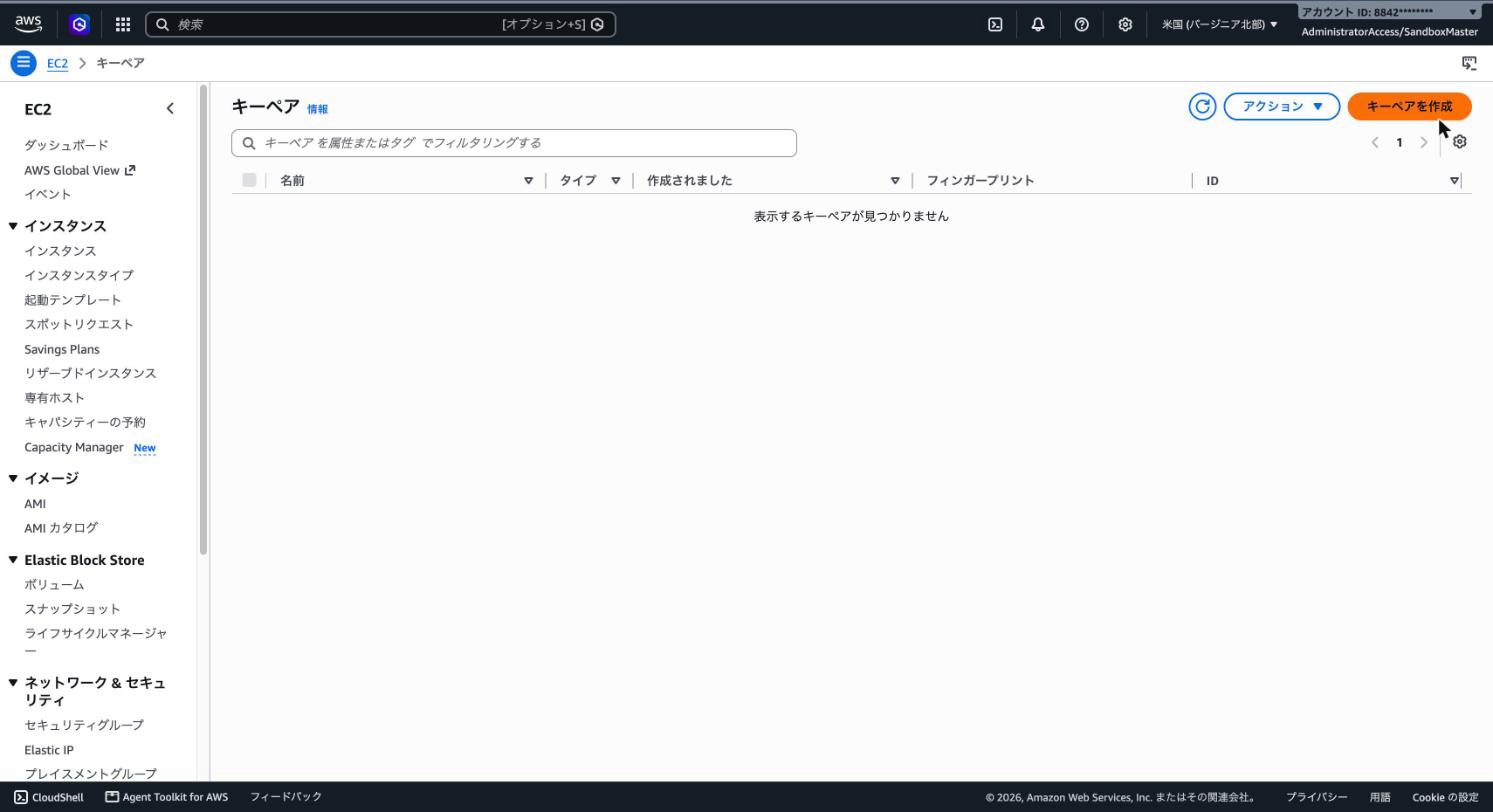
「キーペアを作成」を選びます。
遷移後:キーペア作成
名前、RSA、.pemを確認します。
なぜRSAと.pem? WindowsのOpenSSHやmacOS・LinuxのSSHクライアントでそのまま扱いやすい組み合わせだからです。PuTTYを使う場合は.ppkを選ぶことがありますが、今回は追加ソフトを使いません。
2-2. 作成して、秘密鍵を保存する
- 「キーペアを作成」を選びます。
cp-handson-key.pemがダウンロードされます。ダウンロード先を確認してください。- 秘密鍵は、受講者本人だけが読める場所に保管します。今回のPowerShell手順では「ダウンロード」フォルダーに保存された前提で進めます。
- 秘密鍵をメール・チャット・Gitリポジトリへアップロードしないでください。
遷移前:キーペア作成画面
入力内容を確認し、「キーペアを作成」を選びます。
遷移後:キーペア一覧
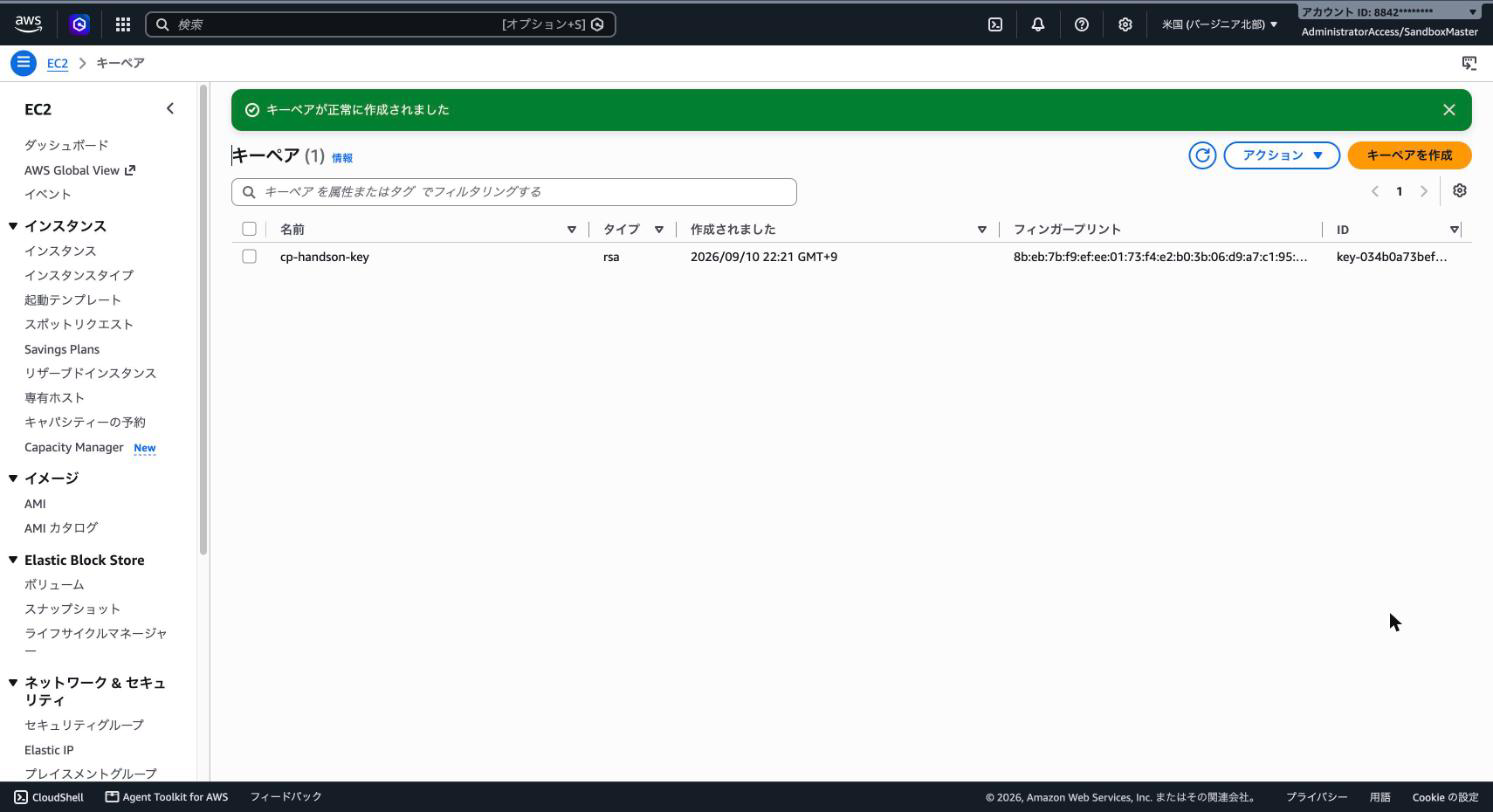
成功メッセージとcp-handson-keyの行を確認します。
キーペアの一覧には公開鍵側の情報が表示されます。EC2起動時にこのキーペアを選ぶと、AWSはインスタンスへ公開鍵を配置します。秘密鍵はAWSへ保存されないため、紛失した場合は新しいキーペアを作成して別の方法で復旧する必要があります。
CREATE THE SERVER
3. Amazon EC2を起動する
EC2の「インスタンスを起動」から、名前、AMI、インスタンスタイプ、キーペア、ネットワーク設定を順に確認します。今回は、Amazon Linux 2023をパブリックサブネットへ配置します。
3-1. EC2ダッシュボードを開く
- AWSコンソール上部の検索欄で「EC2」を検索し、Amazon EC2を開きます。
- 「インスタンスを起動」を選びます。
遷移前:EC2ダッシュボード
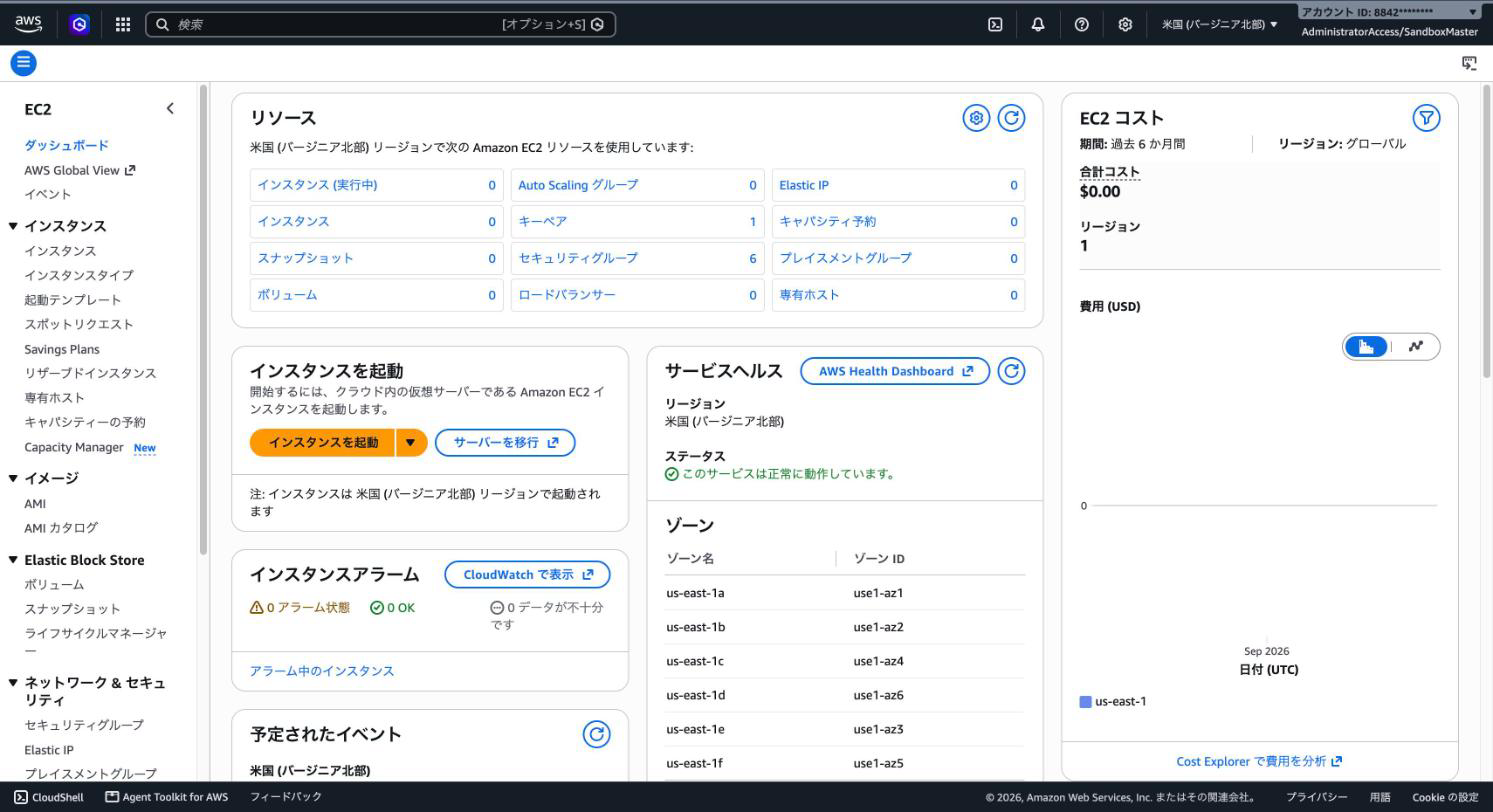
「インスタンスを起動」を選びます。
遷移後:インスタンス起動
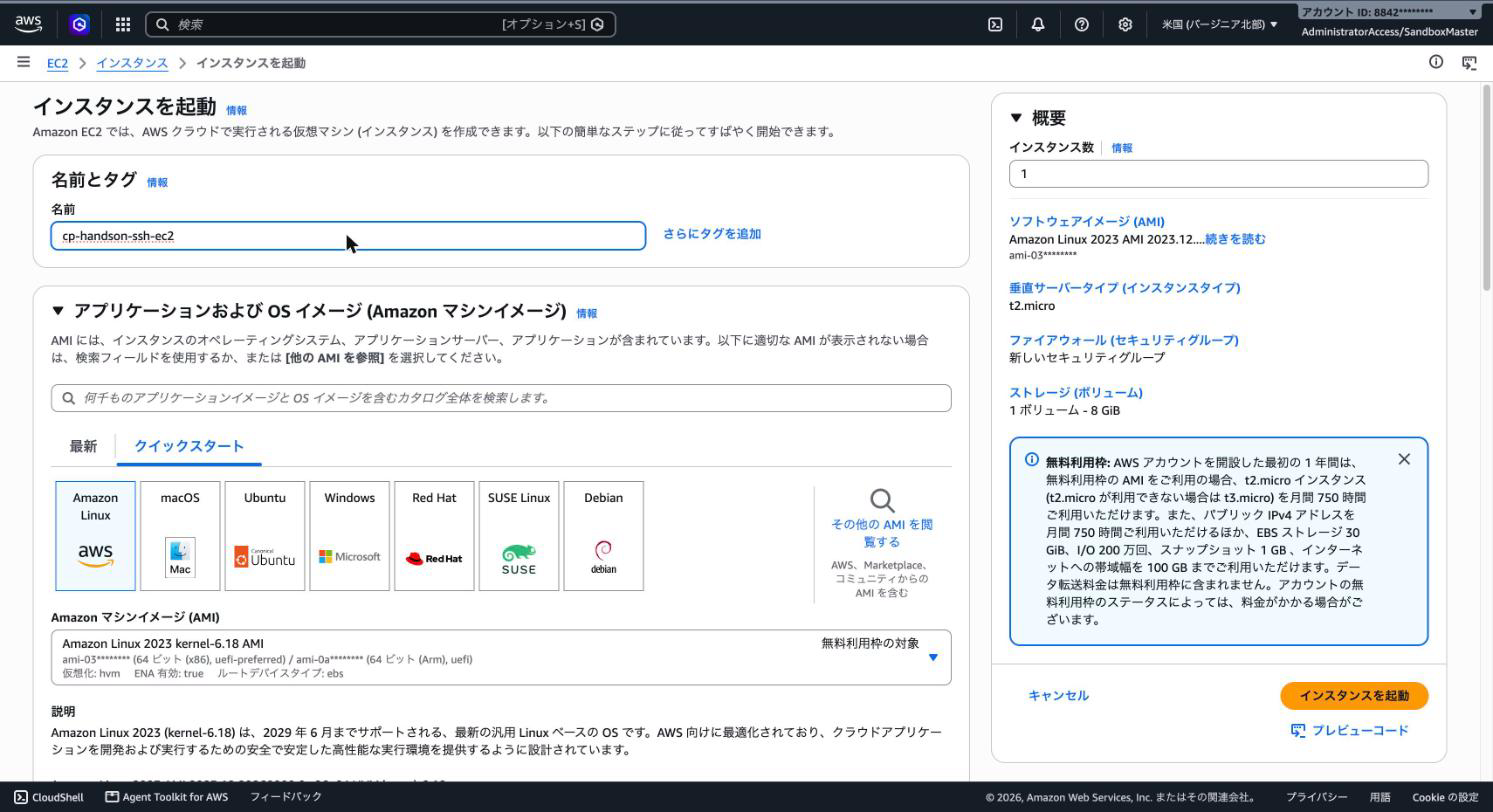
起動ウィザードが表示されれば、次の設定へ進みます。
なぜこの操作をする? EC2ダッシュボードは、インスタンスやキーペア、セキュリティグループなど、EC2に関係するリソースの入口です。
3-2. 名前・AMI・インスタンスタイプを選ぶ
- 「名前」に
cp-handson-ssh-ec2と入力します。名前はタグとして記録され、後から対象を見つけやすくなります。 - 「アプリケーションおよびOSイメージ」は、クイックスタートのAmazon Linuxを選びます。
- AMIの詳細がAmazon Linux 2023になっていることを確認します。
- 「インスタンスタイプ」は、画面上で無料利用枠の対象と表示されるタイプを選びます。撮影時はt2.microでした。利用できない場合は、無料利用枠の対象と表示されるタイプを選んでください。
名前、Amazon Linux、概要欄のインスタンスタイプを確認します。
AMI(Amazon Machine Image)は、OS・初期設定・起動に必要な情報をまとめたテンプレートです。インスタンスタイプは、vCPU・メモリ・ネットワーク性能など、仮想サーバーのサイズを表します。
3-3. 作成したキーペアを選ぶ
- 「キーペア(ログイン)」を開きます。
- 「キーペア名」の一覧からcp-handson-keyを選びます。
- 「キーペアなしで続行(推奨されません)」を選ばないように注意します。
遷移前:キーペア未選択
画面を下へスクロールし、「キーペア(ログイン)」を表示します。
遷移後:cp-handson-keyを選択
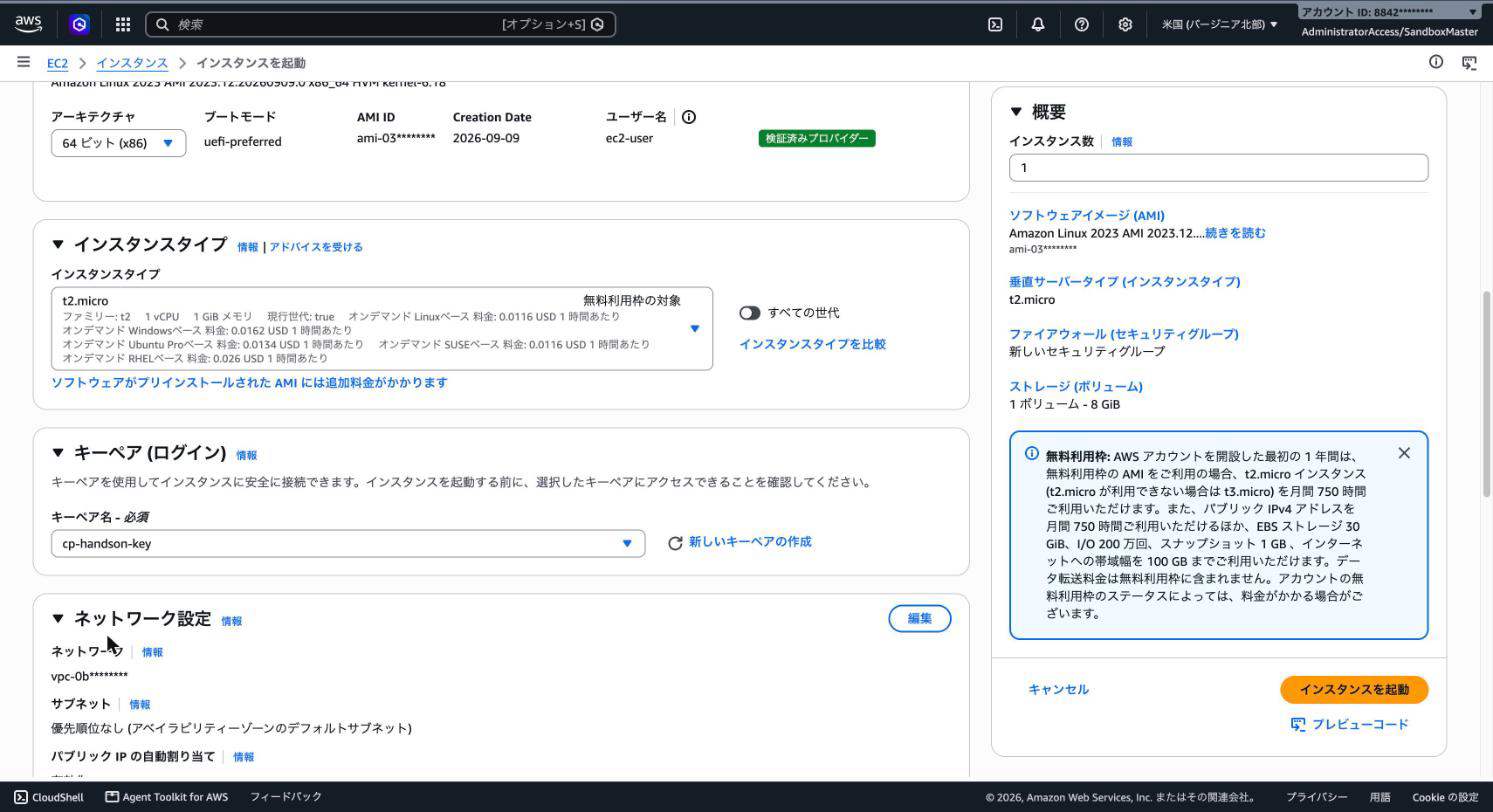
「キーペア名」がcp-handson-keyになっていることを確認します。
ここが重要:キーペアは、インスタンス起動後に後付けで選び直す設定ではありません。起動時に選択した公開鍵と、手元の秘密鍵が対になっている必要があります。
3-4. ネットワークとストレージを確認する
- 「ネットワーク」はデフォルトVPCのままにします。
- 「サブネット」は「優先順位なし(アベイラビリティーゾーンのデフォルトサブネット)」のままにします。
- 「パブリックIPの自動割り当て」は有効化のままにします。自宅PCからSSH接続するために必要です。
- 「ファイアウォール(セキュリティグループ)」は「セキュリティグループを作成」を選び、「からのSSHトラフィックを許可」にチェックを入れます。
- SSHの送信元は自分のIPを選びます。表示されたIPアドレスは受講者ごとに異なります。
- HTTPSとHTTPは今回使わないため、チェックを入れません。
- ストレージは、ルートボリューム8 GiB / gp3のままにします。
遷移前:ネットワーク設定の概要
ネットワーク設定までスクロールし、「編集」を選びます。
遷移後:SSHの送信元を設定
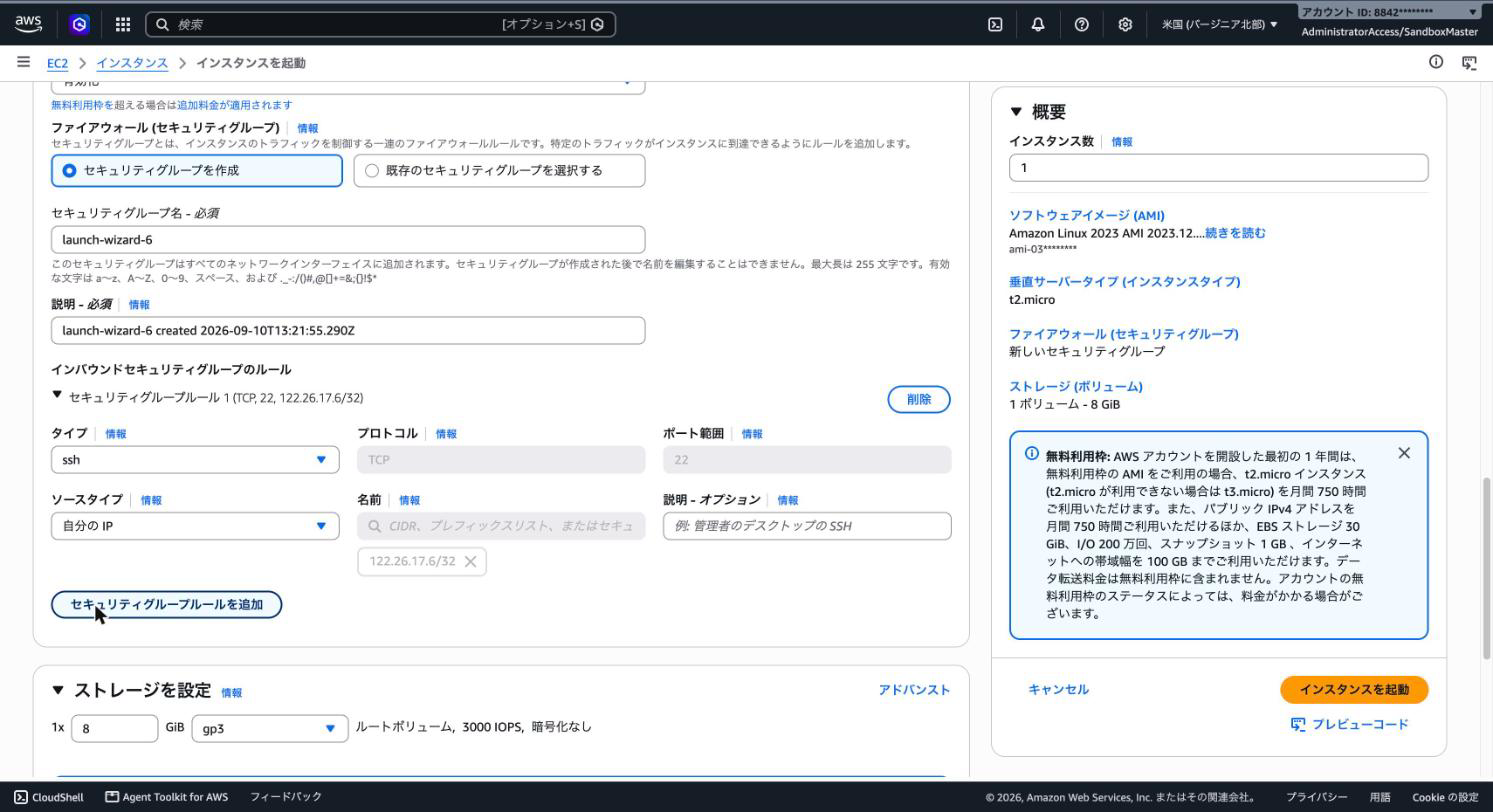
SSHは「自分のIP」、ストレージは8 GiB / gp3を確認します。
セキュリティグループの考え方:セキュリティグループは、インスタンスに出入りする通信を許可するステートフルな仮想ファイアウォールです。SSHの22番ポートを自分のIPだけに限定すると、インターネット全体からのSSH接続を防げます。
3-5. 概要を確認して起動する
- 画面右側の「概要」で、インスタンス数が1、AMIがAmazon Linux 2023、タイプが選択した無料利用枠対象タイプになっていることを確認します。
- キーペアがcp-handson-keyになっていることを確認します。
- 「インスタンスを起動」を選びます。
- 緑色の成功メッセージが表示されたら、表示されたインスタンスIDを控えます。インスタンスIDは起動するたびに異なります。
遷移前:起動設定の最終確認
設定を確認し、画面下部の「インスタンスを起動」を選びます。
遷移後:起動成功
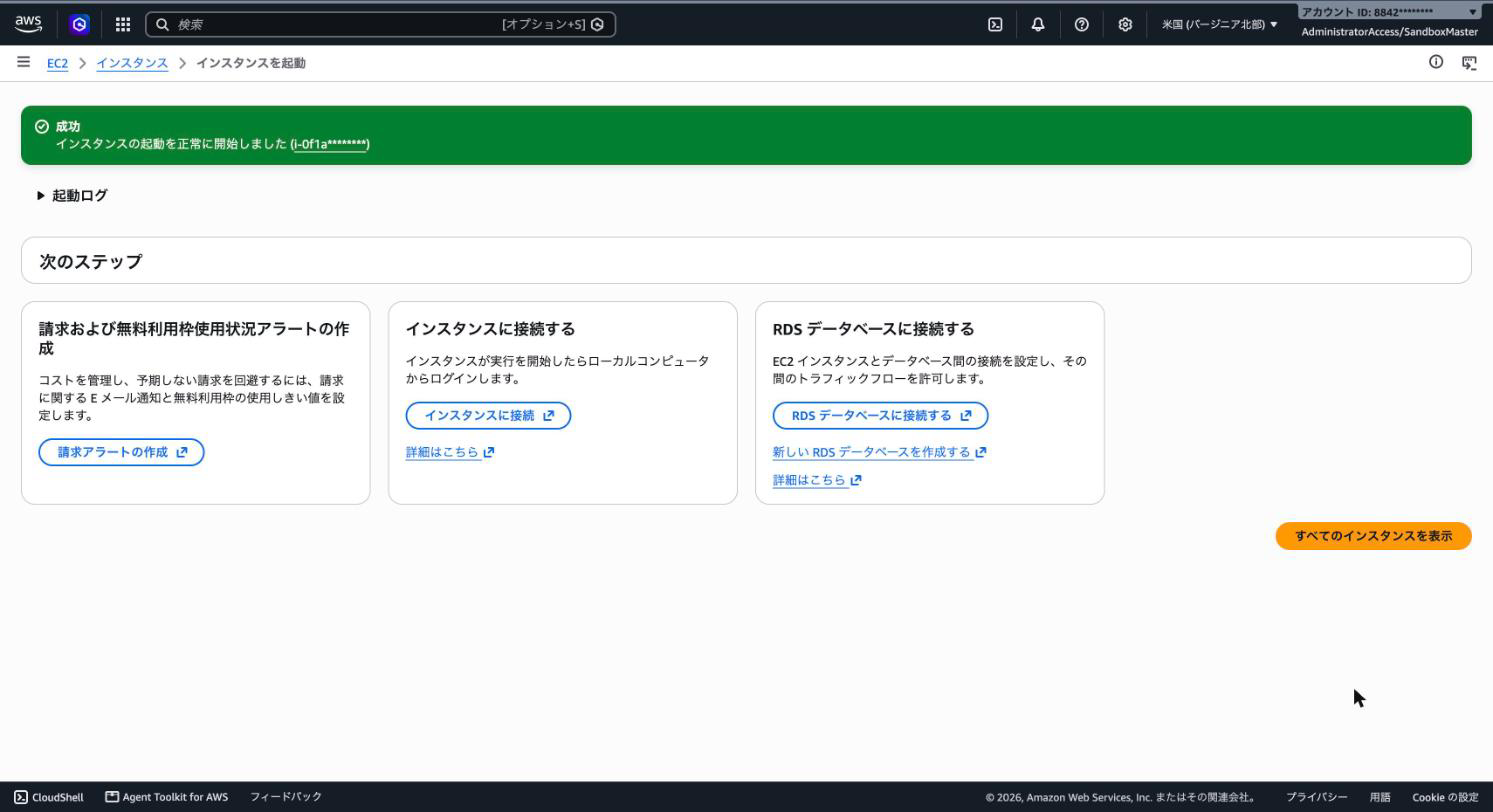
成功メッセージとインスタンスIDを確認し、「インスタンスに接続」へ進みます。
WAIT FOR READY
4. 起動状態を確認する
起動直後は、インスタンスの状態が「実行中」でも、OSやネットワークの準備が終わっていないことがあります。接続する前に、次の2つを確認します。
EC2が稼働し、停止していない状態です。
システムとインスタンスの基本的な健全性が確認できた状態です。
待ち時間の目安:起動後、2/2になるまで数十秒〜数分かかることがあります。「実行中」だけで接続を急がず、2/2を確認してください。
遷移前:起動成功画面
「すべてのインスタンスを表示」を選び、一覧から対象を確認します。
遷移後:2/2検査に合格
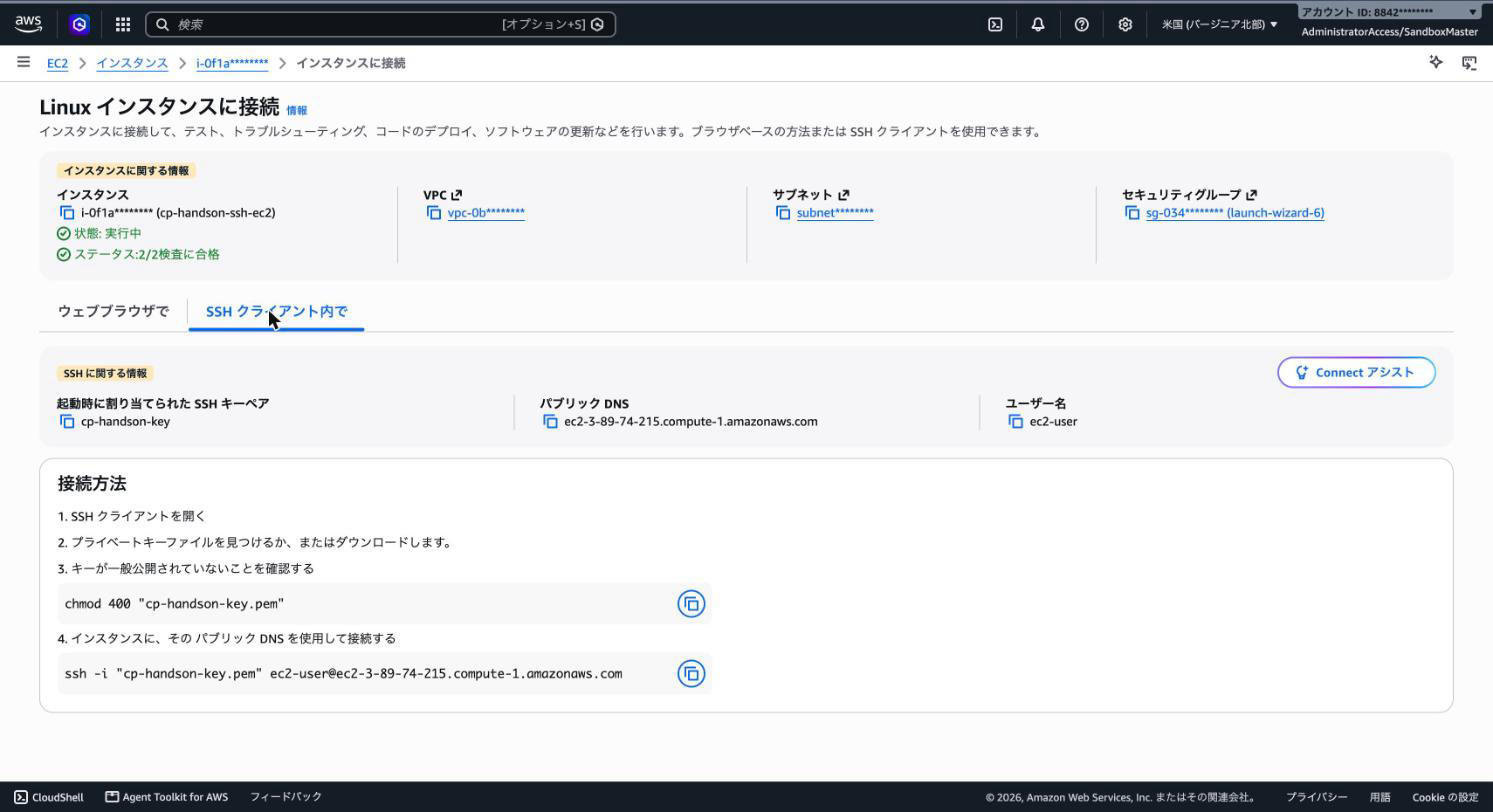
「状態:実行中」と「ステータス:2/2検査に合格」を確認します。
OPEN POWERSHELL
5. Windows PowerShellからSSH接続する
Windows 10/11にはOpenSSHクライアントが標準搭載されています。追加ソフトをインストールせず、PowerShellからSSHコマンドを実行します。
5-1. AWSコンソールで接続情報を確認する
- EC2の「インスタンス」画面から、今回起動したインスタンスを選びます。
- 「接続」を選びます。
- 「SSH クライアント内で」タブを選びます。
- 起動時に割り当てられたSSHキーペアが cp-handson-key、ユーザー名が ec2-user になっていることを確認します。
- 画面に表示されたパブリックDNS、またはインスタンス詳細のパブリックIPv4アドレスを使います。
遷移前:接続方法の選択
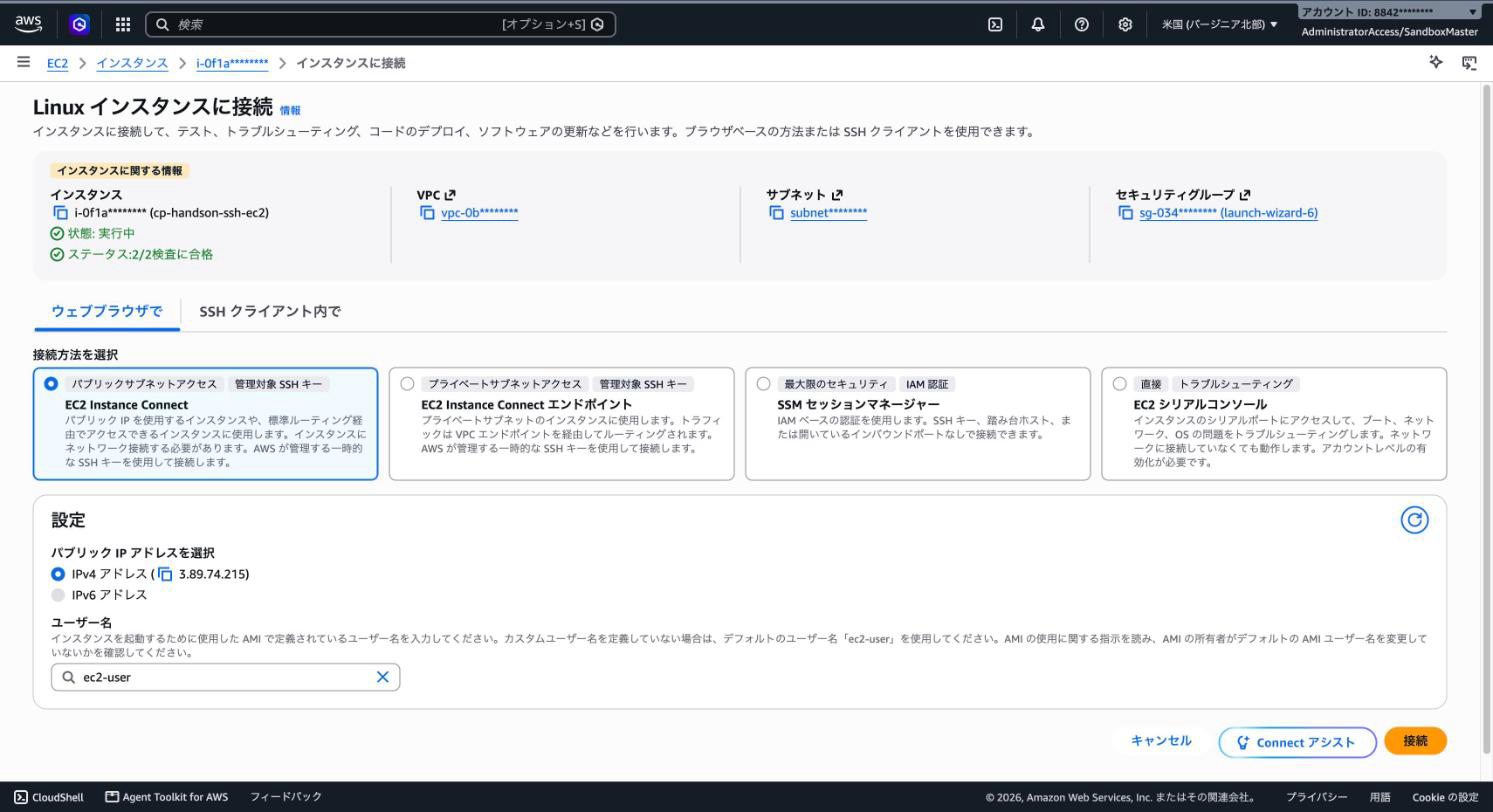
「SSHクライアント内で」タブを選びます。
遷移後:SSH接続情報
キーペア、パブリックDNS、ユーザー名を確認します。
5-2. PowerShellでコマンドを実行する
- Windowsのスタートメニューで「PowerShell」を検索して開きます。
- 秘密鍵を保存した「ダウンロード」フォルダーへ移動します。
PowerShellcd "$env:USERPROFILE\Downloads"
- 次のSSHコマンドを実行します。
<パブリックIPv4アドレス>の部分を、自分のインスタンスの値に置き換えてください。
PowerShellssh -i .\cp-handson-key.pem ec2-user@<パブリックIPv4アドレス>
赤枠のコマンドを参考に、秘密鍵名と接続先をPowerShellへ入力します。
- 初回接続では、接続先の指紋を確認するメッセージが表示されます。今回自分で起動したインスタンスの接続先であることを確認し、
yesと入力してEnterキーを押します。 - プロンプトが
[ec2-user@ip-172-31-xx-xx ~]$のように変われば、EC2へログインできています。
コマンドの読み方:ssh がSSH接続、-i が使用する秘密鍵の指定、ec2-user がLinuxユーザー名、@ の右側が接続先です。
「秘密鍵ファイルのアクセス許可が広すぎる」と表示されたら
PowerShellで、次の2行を実行して秘密鍵を自分だけが読める状態にします。エラーが出ない場合は、この操作は不要です。
PowerShellicacls .\cp-handson-key.pem /inheritance:r
PowerShellicacls .\cp-handson-key.pem /grant:r "$($env:USERNAME):(R)"
AWSコンソールのchmod例を参考に、Windowsでは上のicaclsコマンドを実行します。
RUN A COMMAND
6. Linuxコマンドで接続を確認する
SSH接続後のPowerShell画面で、次のコマンドを1行ずつ入力してEnterキーを押します。コマンドの結果が返れば、EC2上のLinuxにログインできています。
ログインユーザーwhoamiec2-user
ホスト名hostnameip-172-31-...
OS情報cat /etc/os-releaseAmazon Linux
現在地pwd/home/ec2-user
接続できない場合は、AWSコンソールのコマンド例とPowerShellの入力内容を見比べます。
ホスト名やプライベートIPは、起動するたびに変わることがあります。教材に書かれた値と完全に一致しなくても問題ありません。ec2-user、Amazon Linux、ホームディレクトリが確認できれば成功です。
CLEAN UP
7. 作業後にインスタンスを終了する
学習が終わったら、インスタンスを終了します。「停止」ではなく「終了」を選んでください。終了したインスタンスは再起動できませんが、今回のような使い捨ての学習環境では、不要な課金を防ぐために終了が適しています。
- EC2の「インスタンス」を開きます。
cp-handson-ssh-ec2(あなたが付けた名前)のインスタンスを選びます。- 「インスタンスの状態」→「インスタンスを終了」を選びます。
- 確認画面で対象のインスタンスIDを確認し、終了を確定します。
- インスタンスの状態が「終了済み」になったことを確認します。
遷移前:作業対象の確認
インスタンスIDと状態を確認してから終了操作へ進みます。
遷移後:終了済み
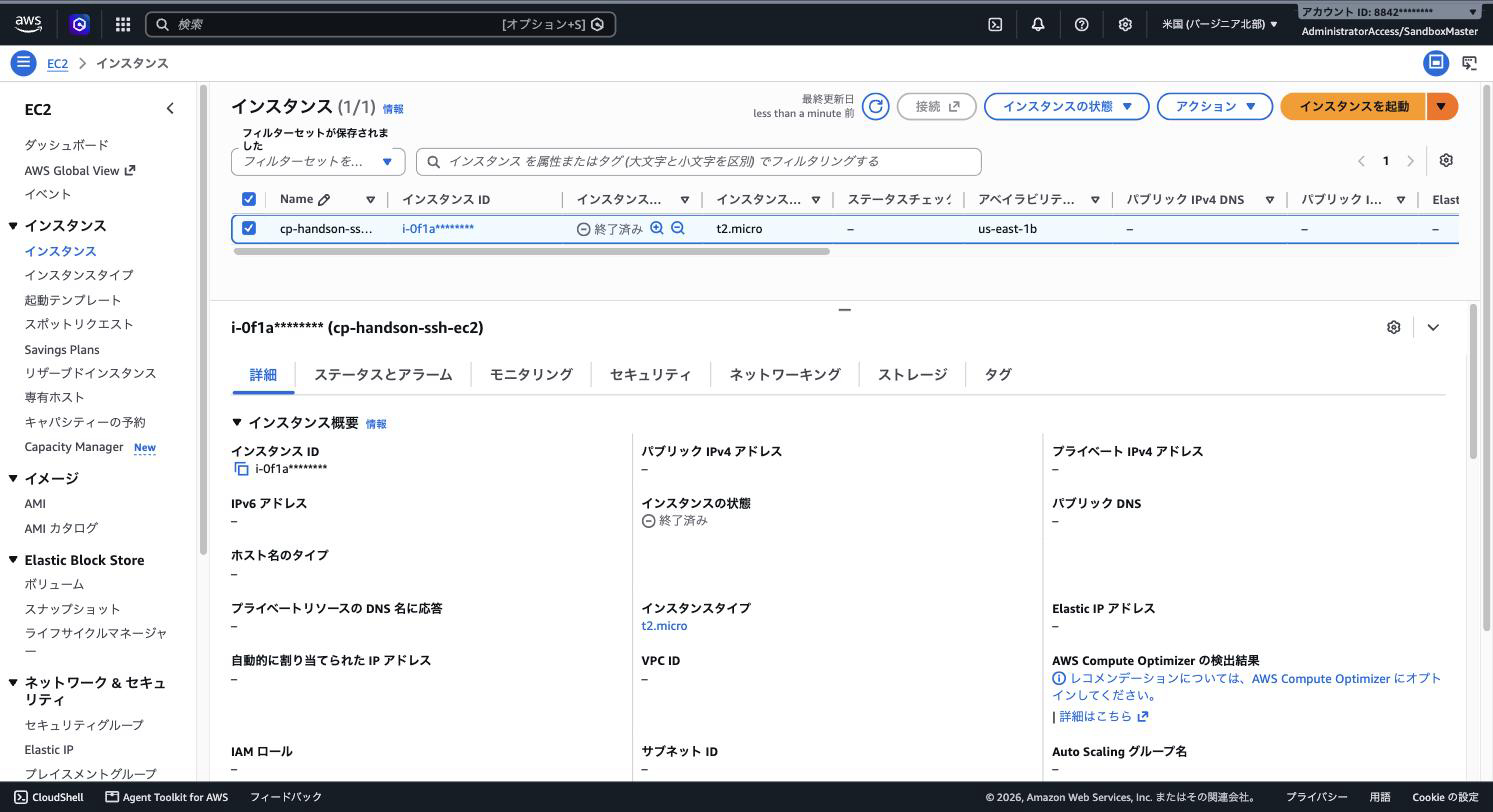
対象インスタンスの状態が「終了済み」になったことを確認します。
終了後も確認するリソース
インスタンス終了時に、削除設定されたEBSルートボリュームは削除されます。一方、セキュリティグループとキーペアは残ります。今後使わない場合は、キーペアを削除しても構いません。ただし、秘密鍵ファイルを失った場合の復旧などに使う予定がないことを確認してから削除してください。
学習用に作成したリソース:EC2インスタンス、EBSルートボリューム、セキュリティグループ、キーペア
用語を整理する
- EC2
- 仮想サーバーを作成・実行するAWSのIaaSサービスです。OSやアプリケーションは利用者が管理します。
- AMI
- インスタンスの起動に使うテンプレートです。OSや初期設定が含まれます。
- インスタンス
- AMIから起動した仮想サーバーそのものです。
- キーペア
- 公開鍵と秘密鍵の組です。AWSへ登録する公開鍵と、接続時に手元で指定する秘密鍵を使って本人確認します。
- SSH
- ネットワーク越しに別のコンピューターへ安全にログインし、コマンドを実行するためのプロトコルです。標準ポートは22番です。
- セキュリティグループ
- インスタンスに適用するステートフルな仮想ファイアウォールです。許可ルールだけを設定します。
- パブリックIPv4アドレス
- インターネット側からインスタンスへ到達するためのアドレスです。停止・終了や構成変更で変わることがあります。
CloudShellを使う場合(補足)
CloudShellからもSSH接続できます。その場合は、CloudShellを開いて秘密鍵の .pem ファイルをアップロードし、chmod 400 cp-handson-key.pem を実行してから、同じSSHコマンドを実行します。秘密鍵をAWS上へ置くことになるため、共有アカウント・共有端末では使用せず、作業後にCloudShell上の秘密鍵を削除してください。受講者向けの主手順は、秘密鍵をローカルに保管するWindows PowerShell方式です。
公式ドキュメント
次に学ぶなら
EC2の基本操作ができたら、元のAmazon EC2解説ページで、購入オプション・インスタンスタイプ・責任共有モデルを整理しましょう。
Amazon EC2の解説へ戻る